恒盾C#混淆加密大师新增防AI逆向:让程序里塞满干扰信息
以前要分析一个 C# 程序,分析者得会反编译、会看 IL、会在调试器里一步步跟。现在这一步被大幅简化了:把反编译出来的代码丢给 AI,问一句“这个程序的授权校验在哪里”,几分钟就能拿到一份看起来很像那么回事的结论。
也就是说,C# 程序的对手不再只是“懂逆向的人”,还包括“会用 AI 的人”。恒盾C#混淆加密大师近期新增的防AI逆向选项,就是针对这类分析方式设计的。
以前要分析一个 C# 程序,分析者得会反编译、会看 IL、会在调试器里一步步跟。现在这一步被大幅简化了:把反编译出来的代码丢给 AI,问一句“这个程序的授权校验在哪里”,几分钟就能拿到一份看起来很像那么回事的结论。
也就是说,C# 程序的对手不再只是“懂逆向的人”,还包括“会用 AI 的人”。恒盾C#混淆加密大师近期新增的防AI逆向选项,就是针对这类分析方式设计的。
在使用恒盾C#混淆加密大师处理 C# DLL 或 EXE 时,如果原始程序集本身带有强名称(Strong Name),混淆处理后原有的强签名会失效。这是因为重命名、流程混淆、字符串加密等功能都会修改程序集内容,而强签名一旦生成,就与文件的二进制内容绑定,任何改动都会让签名校验无法通过。
软件提供的强签名功能,可以在混淆处理完成后,使用你指定的强名称密钥文件(.snk)对输出的 DLL 或 EXE 重新签名。这样处理后的文件既能保留混淆保护,又能拥有有效的强名称签名,方便被其他程序集继续引用,或用于安装到全局程序集缓存(GAC)等需要强名称的场景。

恒盾C#混淆加密大师提供了基本保护、垃圾代码注入、代码混淆和重命名等多类选项。它们解决的问题并不相同:有的用于阻止调试和反编译,有的用于增加反编译代码的阅读难度,还有的会直接改变类型、函数和字段的名称。
实际使用时,没有必要不加区分地勾选全部选项。更合适的做法是先了解每类功能的作用,再根据 DLL、控制台程序、WinForms、WPF 或其他项目的运行方式逐步启用,并在每次调整后完成启动和核心功能测试。

在使用恒盾C#混淆加密大师处理 C# DLL 或 EXE 时,即使输入文件和保护选项相同,多次处理得到的结果也可能有所不同。这种随机性有助于避免不同构建始终呈现完全相同的混淆结果,但在问题排查、版本回归和自动化发布等场景中,有时也需要让结果更容易复现。
随机种子就是用于控制这种随机性的配置项。填写固定的随机种子后,对于同一个 EXE 或 DLL,在配置保持一致的情况下重复处理,可以获得更稳定、便于对比的混淆结果;留空时,软件会自动采用随机方式处理,让每次构建保持差异。

为了保护C#程序, 在.NET项目交付DLL或EXE之前,通常需要先编译,再手动打开混淆工具、选择程序集、加载配置并导出结果。对于经常发布的项目,这套操作不仅重复,还容易漏选文件或使用错误配置。
更稳定的方式是把恒盾C#混淆加密大师的CLI接入MSBuild:Release构建完成后自动获取当前项目的真实输出路径,调用CLI生成保护版本。由于Visual Studio、Rider、dotnet build和多数CI平台最终都会调用MSBuild,因此只需在项目文件中维护一套规则。

恒盾C#混淆加密大师 1.4.5 版本现已发布。本次更新重点围绕 .NET 单文件程序保护、密码相关混淆、程序集名称混淆以及命令行自动化能力展开,适合需要保护 C# DLL、EXE、WPF、WinForms 或 .NET 5/6/7/8/9 单文件程序的开发者使用。
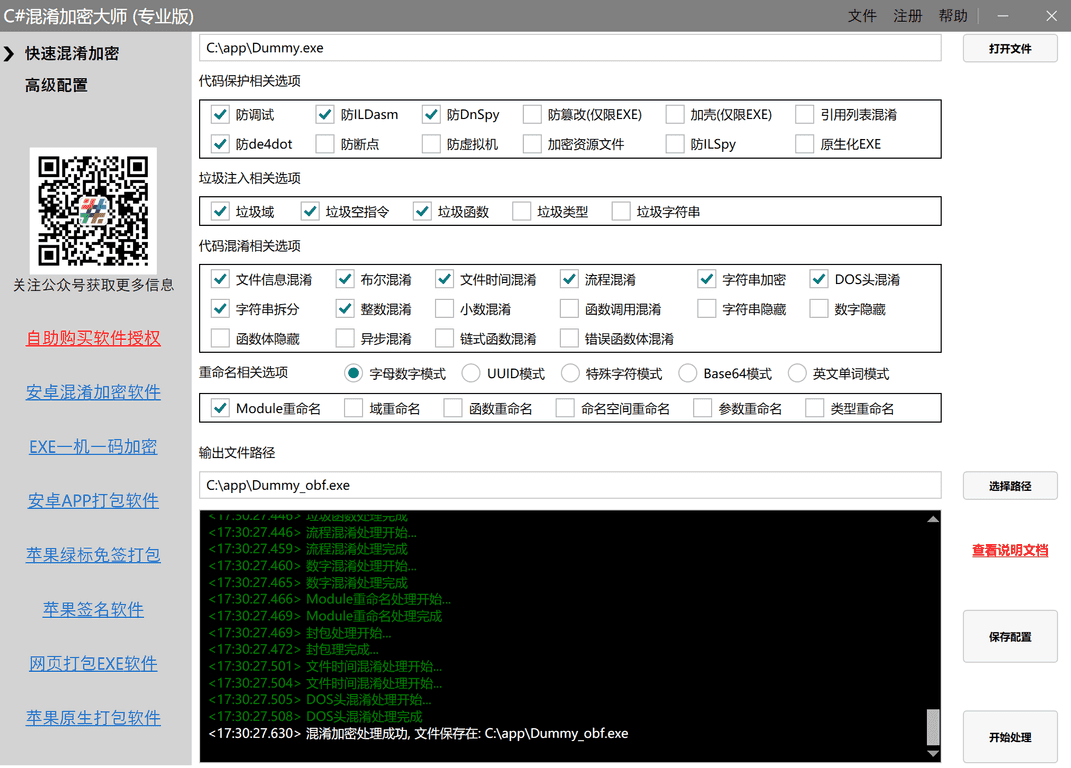
恒盾C#混淆加密大师最新版本1.4.0更新, 本次更新增强各类加密效果, 提升兼容性, 优化日志输出, 使.NET加密更加高效简单
C#作为一种托管语言,其生成的中间代码(IL代码)极易被反编译工具还原为源码。据统计,超过83%的商业软件曾遭遇过代码逆向风险,这可能导致核心算法泄露、软件授权被绕过。因此,针对C#程序,在发布前进行混淆与加密是一项必不可少的操作。
本文将介绍如何使用恒盾C#混淆加密大师1.3.0版本,通过命令行的方式完成代码的混淆与加密。这种方式不仅高效,还便于与程序发布流程集成,避免传统手动操作软件的繁琐。
如果你想了解恒盾C#混淆加密大师更多内容, 可以访问官网:
点击进入恒盾C#混淆加密大师官网