EXE加密和加壳有什么区别?很多人把这两件事混成一件
「我的 EXE 已经加壳了,为什么还会被人拷给别人用?」
这是我们在技术支持里最常遇到的一类问题。原因很简单:加壳和加密授权,解决的是两件完全不同的事。加壳让代码看不懂,但不影响文件被复制;授权决定谁能运行,但与代码可读性无关。只做前者,等于给保险柜配了把很复杂的锁,却把柜子放在门口。
一、两个概念,两种目标
加壳(Packing)
把一个可执行文件压缩/加密后,外面再套一层“壳”。程序启动时,壳先把原始内容在内存里还原,再跳回原入口执行。
典型能力:
- 压缩体积(UPX 这类);
- 加密代码段,静态分析工具看不到原始指令;
- 反调试、反内存 dump、检测虚拟机;
- 提高逆向门槛,让破解成本上升。
加壳的产出物依然是“一个谁拿到都能双击的 EXE”。 它不询问“你是谁的机器”,也不记录“你用了几次”。
加密授权(Licensing)
在程序启动前插入一道验证:机器码、激活码、密码、有效期、打开次数。验证不通过就不继续加载。
典型能力:
- 静态密码:所有人共用一个密码;
- 一机一码:每台机器一个激活码,转发无效;
- 网络验证:服务器校验,支持卡密批量生成、禁用、设有效期;
- 试用控制:允许 N 次试用,到期要求激活。
加密授权的产出物是“只能按你设定的规则运行的 EXE”。 它不负责让代码变难读——那是加壳的活。
二、一张表看清分工
| 对比项 | 加壳 | 加密授权(一机一码/网络验证) |
|---|---|---|
| 核心目标 | 抗逆向、抗静态分析 | 控制分发范围与使用期限 |
| 保护对象 | 代码与资源 | 使用行为 |
| 是否绑定设备 | 否 | 是(一机一码/网络验证) |
| 能否阻止转发 | 不能 | 能 |
| 能否设置有效期 | 不能 | 能 |
| 能否远程禁用 | 不能 | 能(网络验证) |
| 被绕过后的后果 | 代码暴露 | 授权体系失效 |
| 是否影响兼容性 | 可能(壳与系统/杀软冲突) | 基本不影响 |
一句话记忆:
加壳防“看”,授权防“用”。
三、五个常见误区
误区 1:用 UPX 压一下就算加密了
UPX 是最常见的压缩壳,脱壳工具是现成的,一条命令就能还原。它可以减小体积,但几乎不构成保护。
误区 2:加了壳就不会被盗版
壳只能延缓逆向。真正决定“盗版能不能用”的,是有没有设备绑定与激活流程。没有授权,任何人复制一份文件就能运行。
误区 3:设个静态密码就够了
静态密码适合社群分发、私域交付这类弱管控场景。一旦密码外流,等于全部授权外流,且无法针对某个人单独撤销——你只能重新打包、重新通知所有人。
误区 4:壳越重越安全
高强度壳(特别是带反调试、反虚拟机的)会显著提高杀毒软件误报率,也可能与某些运行环境冲突。我们经常收到“加密后无法启动”的反馈,多数是壳与原程序的启动方式不兼容,而不是授权逻辑出错。
误区 5:加密 = 改文件头
有些“加密工具”只是改了 PE 头或加了密码提示,文件本身仍可被直接运行。判断方法很简单:把加密后的文件拷到另一台电脑,看它是否还要求激活。
四、正确的组合顺序
一个能真正卖钱的 EXE,通常需要三层:
| 层级 | 作用 | 手段 |
|---|---|---|
| 第一层:访问控制 | 没密码/激活码进不去 | 静态密码、一机一码 |
| 第二层:设备绑定 | 拷给别人用不了 | 机器码 + 激活码、网络验证 |
| 第三层:抗逆向 | 让绕过成本变高 | 加壳、代码混淆、反调试 |
顺序建议:先做授权,再考虑加壳。因为授权决定商业模式,加壳只是加固手段。反过来做,往往会在“加了壳导致无法运行”上耗掉大量时间,而授权逻辑还没跑通。
五、用工具把三层落地
我们在 EXE一机一码打包加密大师 里把这套流程做成了一个界面:
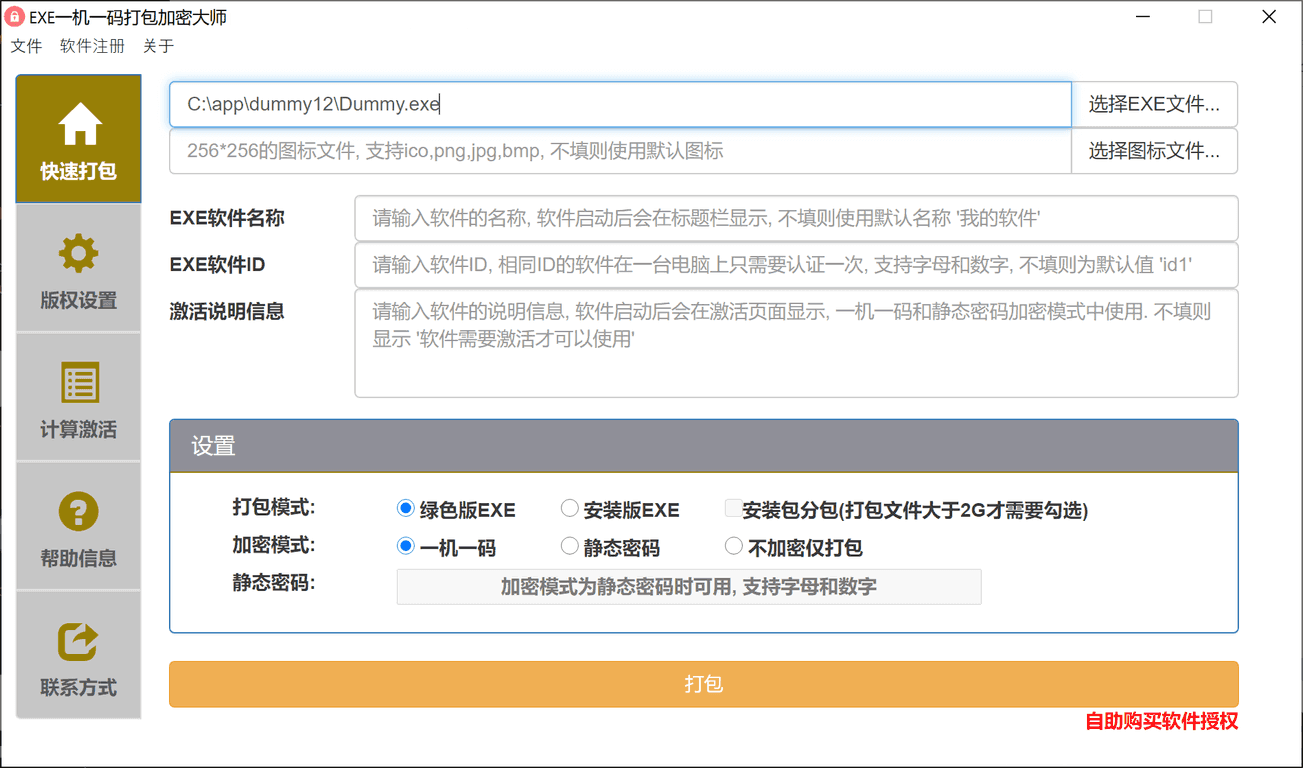
可以看到,「不加密仅打包」和三种加密模式是并列的——打包与加密授权在这个工具里被明确区分开,你可以按需选择。
具体能力:
- 三种授权模式:一机一码(离线)、网络验证(可后台管理卡密)、静态密码;
- 输出形式:绿色版 EXE、安装版 EXE、安装包(打包文件大于 2G 时需勾选分包);
- 试用控制:可设置允许试用的次数(0–1000),到期后必须激活;
- 授权粒度:激活码可设置有效期与允许打开次数,适合按月/按次售卖;
- 品牌信息:自定义软件名称、图标、版权信息、激活页说明文字;
- 管理侧:内置激活码计算器,另提供网页格式的激活码生成/管理页面,手机上也能操作;
- 运行控制:可使用管理员权限启动加密后的程序,并支持注销授权;
- 兼容处理:遇到原程序启动方式特殊的情况,可切换兼容模式或原生内核重新打包。
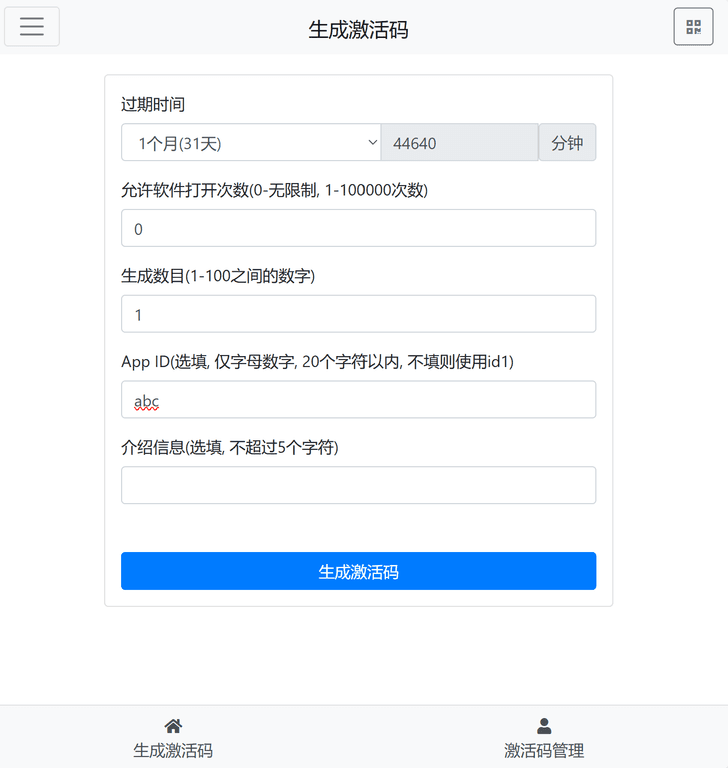
这一页可以直接在手机上打开,意味着你不在电脑前也能给客户发激活码——对需要即时响应的售后场景很实用。
六、怎么选:按售卖规模决定
| 你的情况 | 建议 |
|---|---|
| 免费分享、内部使用,只想限制误传 | 静态密码 |
| 用户量少、客户机器不能联网 | 离线一机一码 |
| 要批量卖、要能禁用/设有效期 | 网络验证 + 卡密 |
| 需要防止被逆向分析 | 在此基础上叠加加壳/混淆 |
三种方式的逐项对比与决策表,见HTML打包EXE三种加密方式对比;一机一码与网络验证的差异,见离线验证与网络验证的区别。