网页打包成APP有风险吗?先说清这四类风险
「网页打包成 APP 有风险吗」这个问题,答案是有,但风险不在“打包”这个动作本身。
同一个网页,用不同路线打包,风险等级完全不同:源码上传到第三方平台是一种风险,打包后不加密直接分发是另一种风险,把公网网址套壳后拿去上架又是第三种。真正需要判断的是——你走的是哪条路线,以及打包前有没有做对应的防护。
一、技术风险:装上去能开,但用起来不对
这是最常见、也最容易在交付当天才暴露的一类。
| 现象 | 根因 | 处理方向 |
|---|---|---|
| 打开白屏 | 本地文件路径用了 /assets/... 绝对路径,或项目内含中文文件名 | 改相对路径、改英文文件名 |
| 页面能开但图片/字体缺失 | 资源没被打进包,或大小写不一致 | 检查目录层级与引用路径 |
| 部分机型排版错乱 | 系统 WebView 版本差异 | 使用新内核、提升兼容性 |
| 扫码/拍照/定位无效 | 对应权限未开启 | 按需勾选相机、定位、存储、录音权限 |
| 下载文件失败 | 存储权限未开或链接为外链 | 开启存储权限,外链改用浏览器打开 |
| 老机型直接闪退 | 系统版本低于 4.4,或内存不足 | 精简项目体积,提升兼容性 |
技术风险的特点是可测:真机装一遍、核心流程走一遍,绝大部分问题当场就能发现。真正麻烦的是下面三类。
二、数据风险:源码在谁手里
这是最容易被忽略、后果却最严重的一类。
风险 1:在线打包平台需要上传源码
很多「网页转 APP」网站的操作方式是上传 zip、云端生成 APK。对个人 demo 无所谓,但如果打包的是未公开的产品、付费课件、客户委托开发的系统,等于把全部前端代码交给了一个你不了解的第三方。这类平台通常也不会提供源码留存期限与删除机制。
风险 2:打包后不加密,解包即得源码
APK 本质是 zip。未做任何处理的包,用解压工具打开就能拿到 assets 目录里的 HTML、JS、CSS:
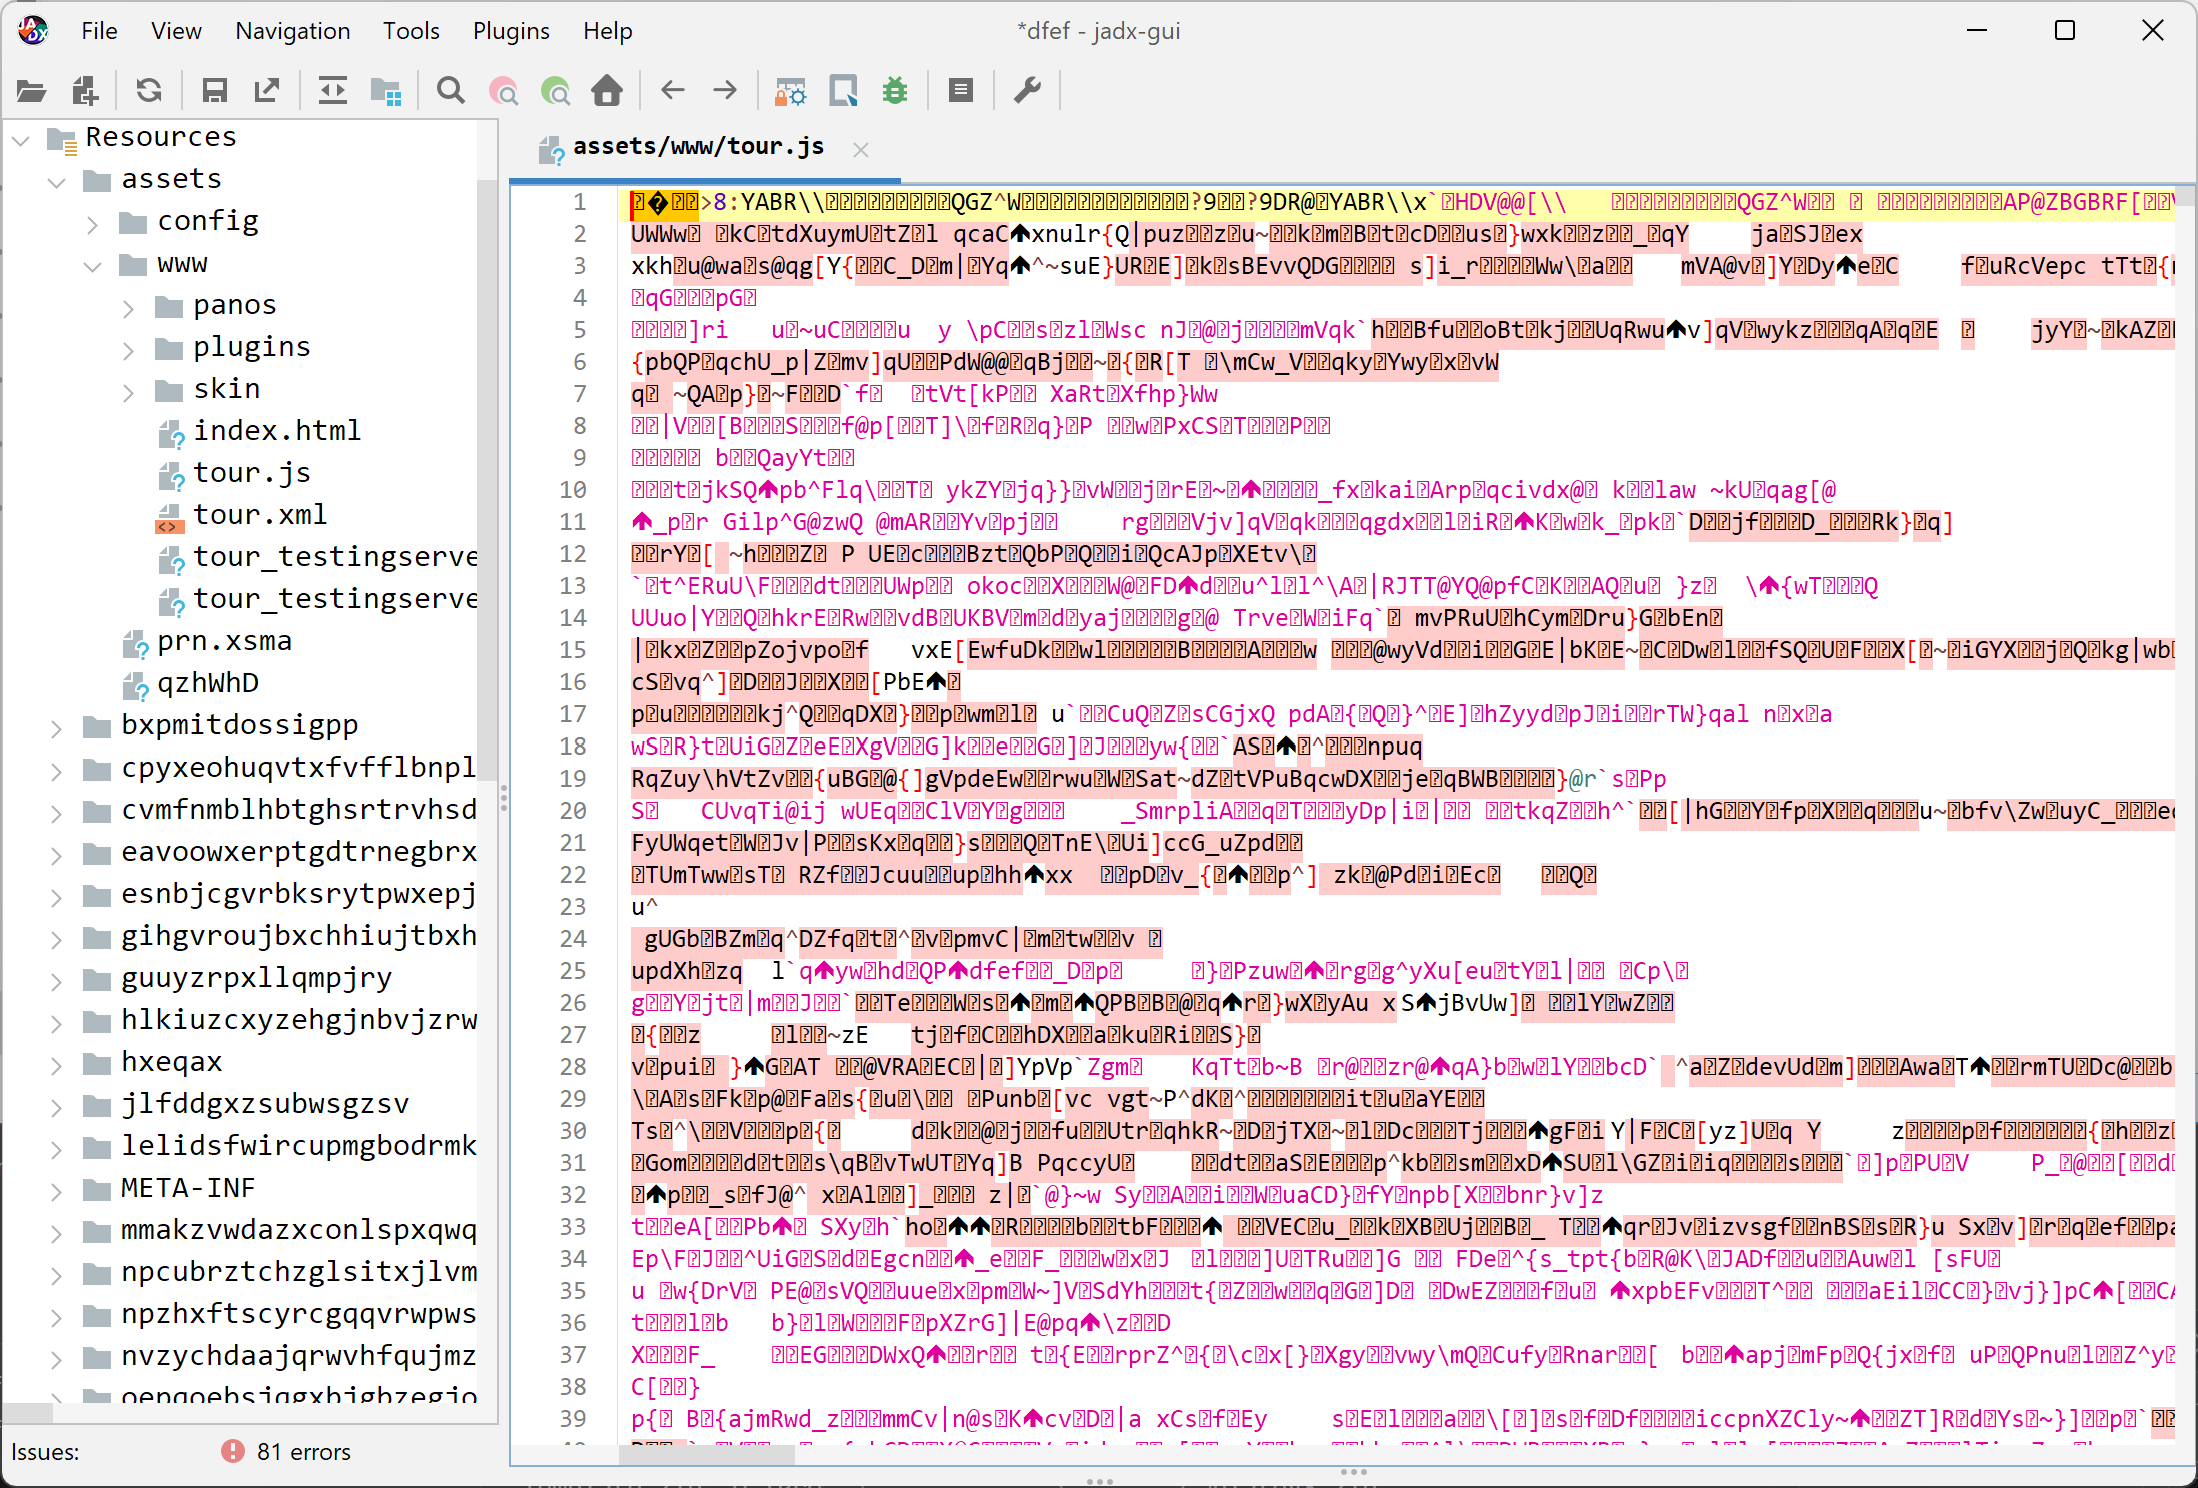
接口地址、业务逻辑、题库内容、鉴权规则全部明文可见。
风险 3:公网网址套壳,内容不受你控制
如果把一个 https:// 网址直接打包,页面上线后内容随时可能被第三方改动,而 APP 侧没有任何校验。用户看到的“你的 APP”,实际内容取决于那个网址当前返回什么。
降低风险的做法:
- 优先选择本地打包工具,全程不联网、不上传源码;
- 对打包进包的文本资源开启加密。HTML一键打包APK工具提供本地文件加密 Key,填写后 HTML/JS/CSS/JSON/XML 会被加密写入包内,解包看到的是密文;
- 需要更强保护时,再叠加一轮 APK 混淆加固(见 APK 加固实践)。
三、合规风险:能不能打包、能不能上架
这一类风险与工具无关,但和你的用途强相关。
- 内容授权:打包别人的网站、课程、素材,需要先确认你有分发权。工具再强,也不能替你解决版权问题。
- 实名与备案:在国内分发 APP,通常涉及 APP 备案、软件著作权、隐私政策等材料;上架应用商店还有各自的资质要求。
- 敏感内容检测:主流打包工具都会对打包内容做合规检测,命中违规内容会直接终止打包。
- 仅离线的场景:如果只是内部使用、离线课件、局域网系统,不涉及上架,合规压力会小很多——这类项目可以直接使用免认证版本,无需实名认证。
「只在自己人/客户手里安装」和「公开上架应用商店」是两条完全不同的路线。前者关注功能与授权,后者关注资质与审核。先想清楚走哪条,再决定投入多少精力准备材料。
四、商业风险:打包完就被人搬走
如果你的 APP 要卖钱,打包只是第一步。没有授权机制的 APP,实际处于“谁拿到安装包谁就能用、还能转发给别人”的状态。
- 安装包被转发给未付费用户;
- 被反编译后换图标、改名重新分发;
- 被拿去当自己的产品售卖。
对应的三层防护:
- 访问控制:静态密码,成本最低,适合社群/私域分发;
- 设备绑定:一机一码,每台设备一个激活码,安装包转发无效;
- 可运营授权:网络验证 + 卡密,支持批量生成、设置有效期、随时禁用。
三者可以按售卖规模逐级升级,详细对比见三种加密方式对比。
五、用工具把风险压到最低
我们在设计 HTML一键打包APK工具 时,把上面几类风险的处置直接做进了软件:
| 风险 | 工具内的对应能力 |
|---|---|
| 源码外传 | 全程本地打包,不联网上传 |
| 源码被解包查看 | 本地文件加密 Key、防止反编译、APK 伪加密 |
| 二次打包分发 | 一机一码、静态密码、配合混淆加固(允许混淆) |
| 兼容性翻车 | 使用新内核、提升兼容性、调试信息开关 |
| 包名冲突覆盖安装 | 自定义包名 + 随机包名 + 内置独立证书 |
| 权限过度申请 | 定位/相机/存储/录音四项权限按需勾选,不默认全开 |
| 内容被截屏外传 | 禁止截屏选项 |
以及几个交付时很实用的细节:退出提示避免误触返回直接退出、下拉刷新/浏览按钮补齐套壳应用缺失的浏览体验、Pico 适配让全景内容能在 VR 眼镜里全屏播放。
六、交付前自查清单
- 用手机浏览器直接访问同一页面,确认页面本身没有报错
- 项目内文件名、目录名不含中文与空格
- 资源引用使用相对路径
- HTML 使用 UTF-8 编码
- 项目体积在 500MB(32 位)/ 1GB(64 位)以内
- 包名使用自己的域名倒序,且与历史版本一致
- 妥善保存签名证书,后续升级必须使用同一证书
- 涉及付费内容时开启加密与授权
- 真机安装并走完核心流程再交付