EXE加密后杀毒软件报毒怎么处理?先分清误报和真问题
「加密前好好的,加密后 360 就报毒了。」
这是 EXE 加密类工具最集中的售后问题。需要先讲清楚一件事:加密壳与恶意软件在行为特征上确实有重合——加密代码段、运行中在内存解压、反调试、释放临时文件。杀毒软件用的是启发式与信誉判断,遇到这类特征就报警,属于概率事件,不是“你的软件真的中了病毒”。
但也不能一概而论。下面先教你判断,再讲处理。
一、先判断:误报,还是真问题
| 判断依据 | 倾向误报 | 倾向真问题 |
|---|---|---|
| 报毒名称 | 泛化命名,如 Heur/HackTool、Trojan.Generic、Wacatac | 具体家族名,且多个引擎一致 |
| 报毒范围 | 只有 1–2 家报,且多为国产或小众引擎 | 主流引擎大面积报 |
| 原始文件 | 未加密时干净(可用多引擎在线扫描确认) | 原始文件本身就有告警 |
| 触发时机 | 打包/启动时弹窗 | 运行中持续联网外传、写入系统目录 |
| 多引擎结果 | 10 家以下报,且集中在壳特征 | 30 家以上一致报毒 |
最关键的一步:先扫描未加密的原始 EXE。
- 原始文件干净、只有加密后才报 → 基本可以判定为壳特征误报;
- 原始文件本身就有告警 → 先解决源文件问题,加密只是放大了它。
不要直接“信任并运行”就交付给客户。企业内部可以加白,但对外分发时,用户的杀软不会给你加白的机会。
二、五个常见成因
1. 加密壳的行为特征
读取自身、解密代码段、在内存中还原可执行内容、修改入口点——这些行为和加壳木马高度重合。启发式引擎无法区分“为了保护”还是“为了隐藏”。
2. 没有数字签名
未签名的 EXE 在 Windows 上属于“未知发布者”。SmartScreen 会直接拦截,部分杀软会给未签名文件更高的风险权重。
3. 文件信誉低
新编译、下载量少、哈希首次出现的文件,信誉分低。这是时间问题,不是配置问题——同一份文件,几周后报警可能自己就消失了。
4. 运行时释放文件
绿色版单文件在启动时需要把内容释放到临时目录再执行。这个“自解压 + 执行”的动作是杀软重点监控的行为链。
5. 叠加了多层保护
壳套壳、壳加混淆、壳加反调试,每叠加一层,特征就越接近恶意样本。
三、七步降误报
第 1 步:切换内核或开启兼容模式
不同加密壳的实现方式差异很大,被误报的概率也不同。
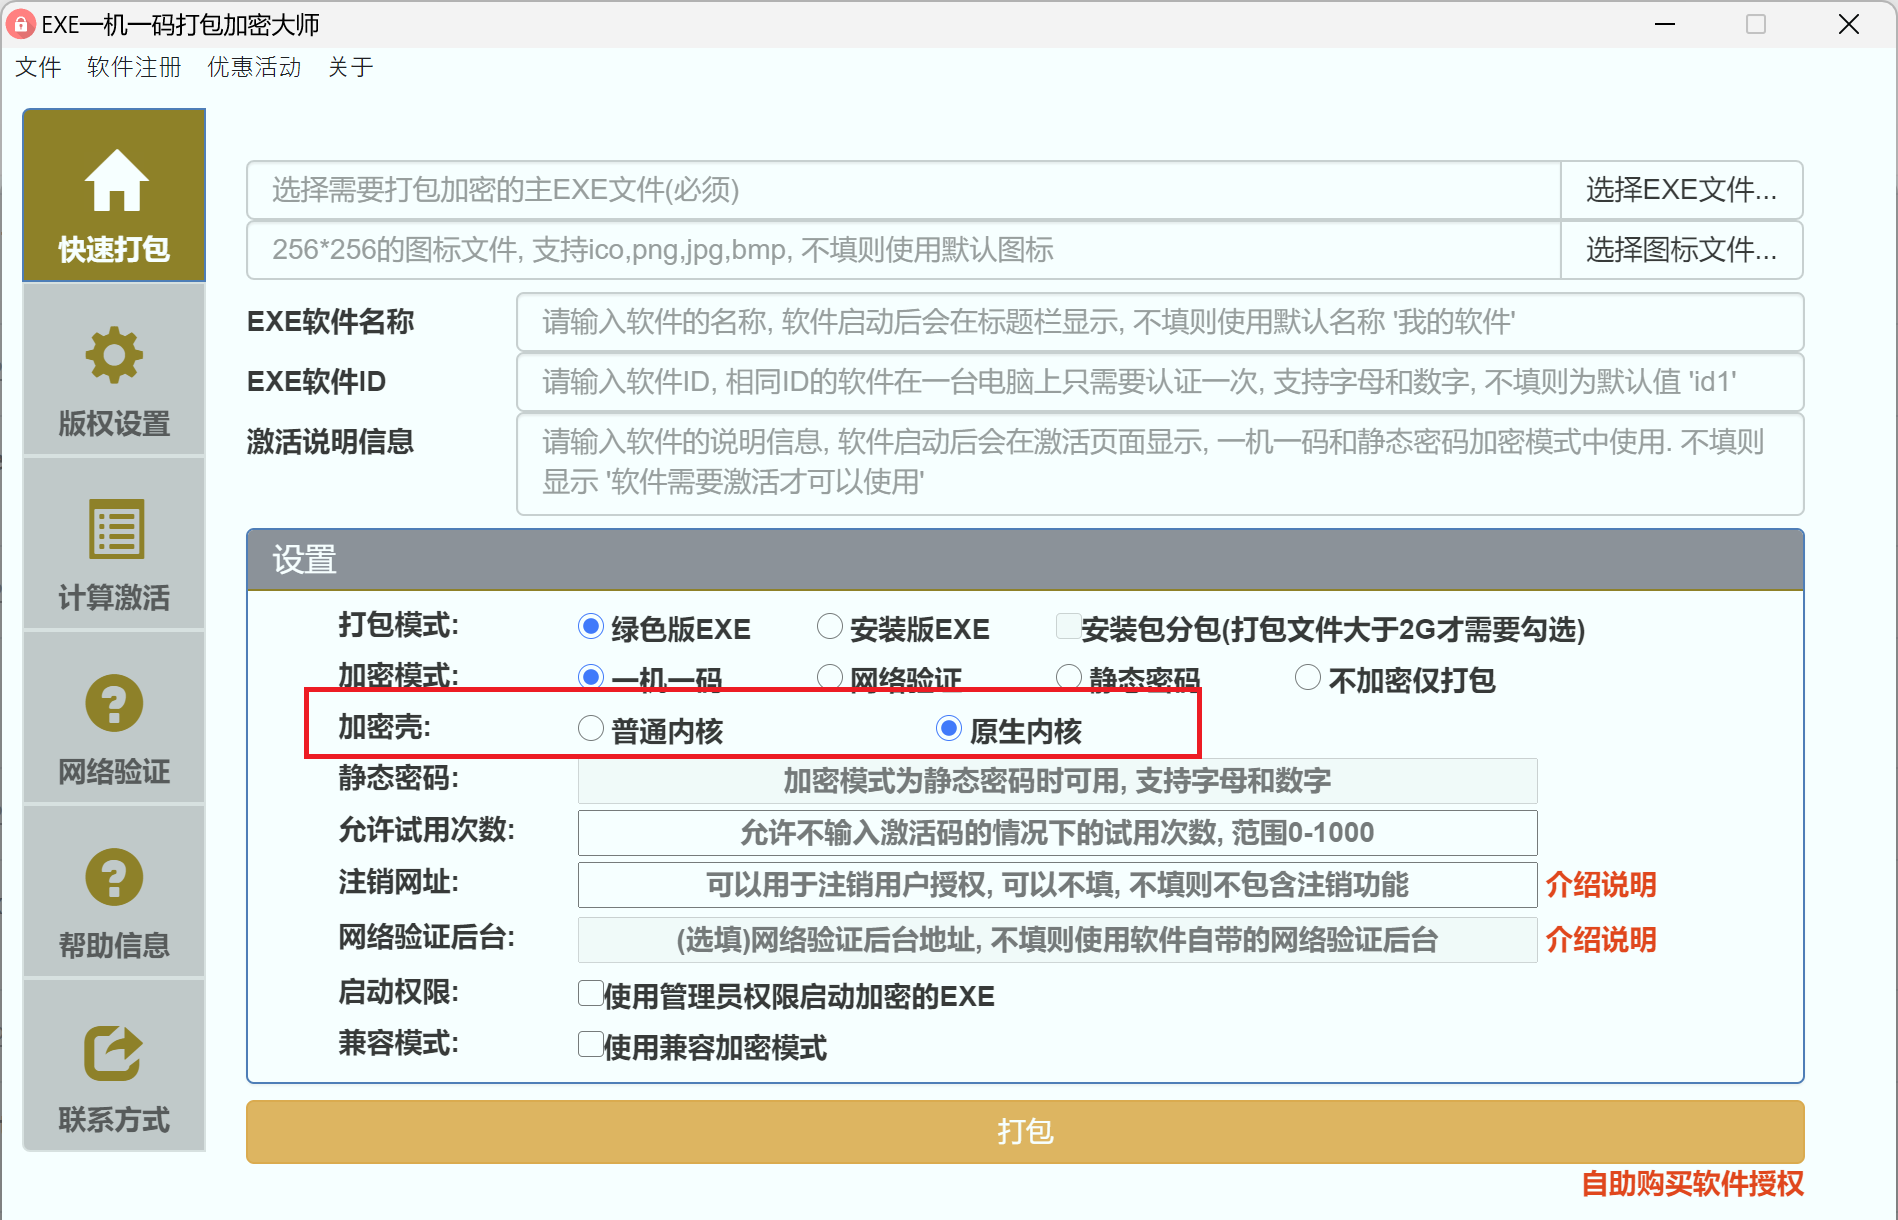
先用原生内核重新打包测试;如果仍被拦截,再勾选兼容模式。这一步能解决相当一部分环境与误报问题,且不影响你已选的一机一码/静态密码/网络验证设置。
第 2 步:优先输出安装版,而不是绿色单文件
安装版由标准安装流程释放文件,行为链更“正常”。对体积较大或依赖较多的程序,安装版的分发体验也更好。
第 3 步:补全文件版本信息
在「版权设置」中填写软件名称、公司名、版本号、描述、版权声明。信息完整的文件在信誉评估中略占优势,也避免用户看到“未知发布者”时直接放弃。
第 4 步:给 EXE 做数字签名(最有效的一步)
这是从根本上改善信任链的做法:
| 证书类型 | 特点 | 适用 |
|---|---|---|
| OV 代码签名证书 | 需企业实名,签名后显示企业名称 | 商业分发 |
| EV 代码签名证书 | 硬件令牌/云签名,SmartScreen 信誉更快建立 | 面向公众分发 |
| 自签名证书 | 免费,但不受信任,用户仍会看到警告 | 仅内网 |
签名要在加密打包之后对最终产物执行,否则加密过程会破坏签名。
第 5 步:提交误报申诉
主流厂商都提供误报提交入口(360、腾讯、火绒、微软、卡巴斯基等)。提交时附上:
- 文件哈希(SHA-256);
- 官网下载地址;
- 软件功能说明与授权方式;
- 数字签名信息(如有);
- 说明“该文件为加壳保护的正常商业软件”。
一般 1–3 个工作日会有结果。同一份文件不要反复提交,容易被判定为骚扰。
第 6 步:减少不必要的保护叠加
如果只是卖课件、卖小工具,一机一码已经足够。不必再额外套一层第三方壳——保护强度提升有限,误报概率翻倍。
第 7 步:分发侧做好解释
- 官网使用 HTTPS,提供固定下载地址;
- 页面公示文件哈希,让用户可以自行校验;
- 附一份「安装说明」,明确写出“部分杀毒软件可能误报,可添加信任”,并给出申诉截图;
- 企业客户提前把哈希发给 IT 加白。
四、企业内网场景的特殊处理
政企客户的环境通常更严格:终端装了统一管控的杀软、禁止运行未签名程序、禁止从互联网下载。
这类项目建议:
- 使用 EV 或 OV 证书签名;
- 提供安装版而非绿色版,走标准安装流程;
- 提前提供哈希与安装包给客户 IT 做准入测试;
- 保留一份未加密版本作为内部测试对照,便于快速判断问题出在壳还是业务代码;
- 需要完全离线部署时,确认加密后的程序不依赖联网校验(离线一机一码满足这一点)。
五、长期做法:把“可信”当成一项工程
误报率不是一次性解决的问题,而是长期积累的结果:
- 固定使用同一张签名证书,不要每次重新生成;
- 保持稳定的发布节奏,同一产品的文件逐步积累信誉;
- 官网与下载页保持稳定,避免频繁更换域名;
- 保留版本记录,出问题时能快速定位是哪一版引入的;
- 对公测版与正式版使用不同的输出配置,先小范围验证再全量。
六、APK 侧同理
安卓端的误报逻辑类似:DEX 加壳、APK 文件魔改、伪加密会让少数国外小众引擎报“有壳”。处理方式同样是优先使用默认组合、必要时关闭高侵入性选项。详见 APK 加固选项说明。